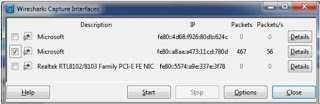
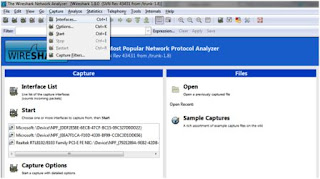
Selumnya kita telah membahas artitikel mengenai apai itu sniffing? dan apa itu email bomber? Yang menjadi pertanyaan, bisakah kita menganalisa paket- paket yang melalu-lintas pada jaringan saat kita melakukan pengiriman email. Sebelum menginjak langkah yang lebih jauh, kita harus menganalisa protokol apa yang digunakan saat terjadi pengiriman email? Nah, setelah berhasil googling, ternyata protokol yang digunakan untuk pengiriman email adalah smtp. Kita akan mencoba, membongkar dengan cara memfilter pada wireshark terkait protokol smtp. Ok, langsung saja kita akan membahas langkah demi langkah, silahkan perhatikan. 1. Langkah awal, kita harus aktifkan dulu wireshark kita untuk memulai capture packet jarringan. 2. Langkah kedua, mulailah mengirimkan email melalui aplikasi email bomber. 3. Selanjutnya buka email, untuk mengecek apakah email sudah terkirim? 4. Ternyata, email sudah masuk kedalam inbox email tujuan. Ok, selanjutnya buka wireshark dan filter hanya...